Início Serviços Produtos Sobre Stack FAQ Diagnóstico TCO Contato

$ whoami

Cibersegurança para Infraestrutura Crítica

SCADA seguro. Subestações protegidas. Compliance nativo.
+30 utilities atendidas
99.99% uptime OT médio
<15min tempo resposta incidentes
IEC 62443 NERC-CIP NIST CSF 2.0 ISO 27001/27019 PL 4752/2025 MITRE ATT&CK for ICS
Subestação elétrica — infraestrutura crítica protegida pela SeniorFlow
Linhas de transmissão de alta tensão ao pôr do sol
Usina hidrelétrica — represa de concreto de grande porte
Refinaria de petróleo — tanques de armazenamento e dutos

Ameaças à Infraestrutura Crítica

A superfície de ataque OT cresce. A SeniorFlow ajuda você a ficar à frente.

+64%
aumento em ataques de ransomware contra infraestrutura crítica
Fonte: Dragos OT-Cybersecurity Report 2026
26
grupos de ameaça focados em OT, com 11 ativos em 2025
Fonte: Dragos OT-Cybersecurity Report 2026
73%
das vulnerabilidades estão em camadas profundas da rede OT
Fonte: Dragos OT-Cybersecurity Report 2026

Cibercrime Contra o Setor Público

Grupos criminosos transnacionais usam ransomware, fraudes eletrônicas e vazamento de dados para extorquir órgãos públicos e infraestrutura crítica todos os dias. A SeniorFlow atua como parceiro defensivo do poder público — 100% dentro da lei, com trilha completa de notificação ao CTIR Gov e à Polícia Federal.

US$ 20bi+
perdas anuais globais estimadas por cibercrime transnacional
Fonte: CSIS — combate a crime cibernético transnacional
72h
prazo legal para notificar incidentes ao CTIR Gov (PL 4752/2025, art. 12)
Fonte: Marco Legal de Cibersegurança + IN GSI/PR 7/2022
2%
do faturamento em multas para operadores de infraestrutura crítica não conformes
Fonte: Lei do Marco Legal de Cibersegurança

POSICIONAMENTO DEFENSIVO: a SeniorFlow atua exclusivamente em defesa — detecção, contenção, forense e notificação. Não realizamos, ofertamos ou promovemos operações ofensivas. A atribuição de crimes é responsabilidade exclusiva da Polícia Federal e do CTIR Gov, com quem mantemos fluxos estruturados de escalada. Nosso papel equivale ao de "participating company" defensiva: proteger a vítima e preservar evidências para a persecução penal.

playbook-cybercrime-response.sh
# Contexto: órgão público sob ransomware $ run cybercrime-response --case critical ✓ Contenção imediata: isolamento defensivo do perímetro (CI Fortify) ✓ Coleta forense preservada — trilha de auditoria imutável ✓ Notificação CTIR Gov em até 72h + suporte à PF ✓ Comunicação institucional com orientação jurídica ✓ Recuperação assistida: restore de backups imutáveis
fraud-response.sh
# Contexto: fraude eletrônica / BEC contra prefeitura $ run fraud-response --channel pix-bec ✓ Rastreio reverso de transferências (MED/GSI) com apoio legal ✓ Preservação de evidências para polícia e MED ✓ Validação de fornecedores e controle de pagamentos ✓ Endurecimento: MFA + verificação fora de banda em faturas ✓ Treinamento anti-engenharia social para equipes financeiras

SeniorShield Gov

GOV · CTIR GOV 72H

Edição governamental do SeniorShield para órgãos públicos federais, estaduais e municipais e utilities — transforma o IMC regulatório em um programa contínuo de defesa contra cibercrime, com notificação automática ao CTIR Gov dentro do prazo legal de 72h.

    $ agendar apresentação Vias de escalada oficiais: ctir.gov.br (notificação 72h) · Polícia Federal — Delegacia de Repressão a Crimes Cibernéticos · gov.br/oab para órgãos jurídicos.

    Ransomware & Fraud Readiness Check

    Verifique se seu órgão está preparado para negar o pagamento a criminosos: resposta a ransomware, backups imutáveis, controle de pagamentos e fluxo CTIR Gov. Diagnóstico gratuito em menos de 3 minutos.

    READINESS CHECK
    [░░░░░░░░░░░░░░░░░░░░] 0%

    $ report_incident --channel prioritario

    WhatsApp

    $ escalonamento --fluxo_recomendado

    1. Reporte à SeniorFlow (formulário ao lado) — resposta < 15min para casos críticos
    2. Contenção defensiva inicial — isolamento do sistema afetado (playbook CI Fortify)
    3. Notificação ao CTIR Gov em até 72h — ctir.gov.br (PL 4752/2025, art. 12)
    4. Denúncia à Polícia Federal — Delegacia de Repressão a Crimes Cibernéticos
    5. Coleta de evidências e trilha de auditoria preservada para persecução penal
    SLA: casos críticos iniciam resposta em menos de 15 minutos · retenção e contato fora de hora pelo WhatsApp
    ONLINE
    0
    subestações protegidas
    ONLINE
    99.99%
    uptime OT médio
    ONLINE
    <15min
    MTTD (tempo médio detecção)
    ONLINE
    0
    conformidade IEC 62443

    Nossos Serviços

    Da rede corporativa ao chão de fábrica — cada camada da sua infraestrutura crítica, protegida e resiliente.

    Segurança SCADA/ICS

    Avaliação e hardening de sistemas de controle industrial com base no Purdue Model.

    • Purdue Model: segmentação níveis 0-5 com DMZ OT/IT
    • Protocolos seguros: Modbus/TLS, DNP3 SAv5, IEC 61850-8-2
    • Hardening OT: PLCs, RTUs, IEDs e HMIs
    • Pen-test ICS: testes de intrusão em ambientes de automação
    • CI Fortify: plano de isolamento gradual de sistemas vitais OT (CISA/ASD ACSC/FBI)
    • ONS: conformidade com submódulos de segurança cibernética para o SIN

    SOC Industrial (OT)

    Monitoramento contínuo de ambientes OT com detecção de anomalias em tempo real.

    • SIEM OT: SeniorGuard + Wazuh + regras Sigma para ICS
    • Anomalias: detecção Z-score por ativo RTU/PLC
    • MITRE for ICS: correlação T0800-T0891
    • Dashboards: Prometheus/Grafana + alertas em tempo real

    Compliance Infraestrutura Crítica

    Adequação regulatória para o setor elétrico com evidências automatizadas.

    • PL 4752/2025: PNCiber + ANC + notificação CTIR Gov
    • IEC 62443: segurança IACS e segmentação de redes
    • NERC-CIP: proteção de infraestrutura crítica
    • ISO 27001/27019: SGSI para utilities de energia
    • ANEEL: Resoluções Normativas de segurança da informação para agentes do setor elétrico
    • ONS: Submódulos de segurança cibernética — requisitos mínimos para o SIN

    Índice de Maturidade Cibernética

    Avaliação de maturidade adaptada ao setor elétrico com selos BRONZE/PRATA/OURO.

    • NIST CSF + IEC 62443: 5 domínios adaptados
    • SeniorShield: selos com validade regulatória
    • Plano IA: remediação gerada por motor de IA
    • Relatórios: PDF (ANEEL/TCU) + XLSX (CGU) + QR code

    Resposta a Incidentes OT

    CSIRT especializado em sistemas de controle industrial com forense de PLC/RTU.

    • Forense OT: análise de PLCs, RTUs, HMIs e IEDs
    • SOAR: playbooks isolate_substation, block_modbus, firmware_rollback
    • CTIR Gov: notificação 72h (PL 4752/2025 art. 12)
    • BCP/DR: recuperação de subestações e centros de controle
    • CI Fortify: playbook de isolamento progressivo — desativação acesso remoto → isolamento OT completo

    Governança de IA em Ambientes Críticos

    Proteção contra Shadow AI e vazamento de dados de engenharia em ambientes OT.

    • DLP engenharia: Presidio para diagramas unifilares e parâmetros
    • PolicyGuard: juiz de IA anti-jailbreak com motor de inferência local
    • Sigma Rules: detecção de exfiltração de dados OT via IA
    • Compliance: ISO/IEC 42001 + NIST AI 100-1

    Nossos Produtos

    Soluções proprietárias desenvolvidas com o mesmo DNA de segurança da SeniorFlow para infraestrutura crítica.

    SeniorGuard

    Plataforma SIEM+SOAR para Infraestrutura Crítica

    Plataforma self-hosted de operações de segurança que combina SIEM, SOAR e IA local — detecta ameaças em protocolos industriais, executa playbooks de contenção e enriquece IOCs sem enviar dados para a nuvem. Especializada para ambientes OT/ICS com suporte a Modbus, DNP3 e IEC 61850.

    • Parser nativo de protocolos OT: Modbus/TCP, DNP3, IEC 61850, IEC 60870-5-104, OPC-UA com normalização ECS
    • Classificação MITRE ATT&CK for ICS com modelo de IA local e detecção de anomalias Z-score por ativo RTU/PLC
    • SOAR integrado: playbooks com actions nativas OT — isolate_substation, block_modbus, block_dnp3, coleta forense PLC
    • Consulta em linguagem natural — pergunte aos dados OT em português sem SPL ou KQL
    • Enriquecimento automático de IOCs: AbuseIPDB, VirusTotal, MISP/ThreatFox e feeds de threat intel ICS
    • Relatórios em PDF, dashboard SSE em tempo real e métricas Prometheus/Grafana com dashboards OT específicos

    SeniorShield

    Plataforma de Conformidade Cibernética para o Setor Elétrico

    Plataforma de conformidade cibernética para utilities e órgãos do setor elétrico — IMC com selos BRONZE/PRATA/OURO, OAuth2 Gov.br real com PKCE, notificação automática CTIR Gov em 72h, relatórios ANEEL/ONS e plano de remediação gerado por IA.

    • Índice de Maturidade Cibernética (IMC) adaptado ao NIST CSF + IEC 62443 com selos BRONZE / PRATA / OURO
    • OAuth2 Gov.br com PKCE (RFC 7636) e verificação JWKS/RS256 — autenticação real, não stub
    • Notificação automática ao CTIR Gov em até 72h para incidentes críticos (PL 4752/2025, art. 12)
    • Plano de remediação gerado por IA: ações priorizadas para gaps de IEC 62443 e NERC-CIP
    • Gestão de evidências com validação semântica por IA e cobertura rastreável por controle
    • Relatórios PDF (TCU/ANEEL) e XLSX (CGU/ONS) + verificação pública de selos via QR code

    PolicyGuard

    Governança de IA Generativa para Ambientes Críticos

    Plataforma self-hosted de governança de IA generativa (assistentes de IA generativa) — DLP para dados de engenharia, juiz de IA adversarial com detecção de jailbreak, Shadow AI detection, policy engine OPA + Sigma Rules, audit trail imutável WORM e compliance ISO/IEC 42001 / NIST AI 100-1.

    • DLP com Microsoft Presidio para dados de engenharia: diagramas unifilares, parâmetros de proteção, especificações técnicas
    • juiz de IA adversarial (motor de inferência local) com 6 sinais canônicos — jailbreak, prompt injection, data exfiltration, system prompt leak
    • Policy Engine OPA — policy overrides por grupo Keycloak/Okta, least privilege por design
    • Shadow AI detection comportamental: heat-map por usuário × vendor IA, anomalia de volume (5× mediana)
    • Audit trail imutável WORM em MinIO — retenção 5 anos por classe (IN GSI/PR 7/2022)
    • Dashboards segregados: CISO (governança), DPO (privacy), Presidência (risco) e extensão VS Code corporativa

    Sobre a SeniorFlow

    A SeniorFlow nasceu da convergência entre segurança da informação e engenharia de sistemas críticos. Com mais de 8 anos de experiência, protegemos a infraestrutura crítica que move o Brasil — subestações, centros de controle, redes de transmissão e distribuição — contra ameaças cibernéticas cada vez mais sofisticadas.

    Nossa missão é eliminar o trade-off entre conectividade e segurança em ambientes OT. Acreditamos que a transformação digital do setor elétrico não pode comprometer a confiabilidade e disponibilidade dos sistemas de controle — e construímos nossas soluções com esse DNA desde o primeiro commit.

    • Especialização em cibersegurança OT/ICS e infraestrutura crítica
    • Arquiteturas seguras baseadas em Purdue Model e segmentação industrial
    • Time certificado em IEC 62443, NERC-CIP, NIST CSF, AWS, GCP e Azure
    • Experiência em projetos com utilities de energia, transmissão e distribuição
    • Metodologia ágil com entregas incrementais e transferência de conhecimento
    • Registro ativo no Conselho Regional — regularidade profissional para atuação em infraestrutura crítica do setor elétrico
    • Metodologia alinhada ao guia CI Fortify (CISA/ASD ACSC/FBI) para isolamento de sistemas vitais OT
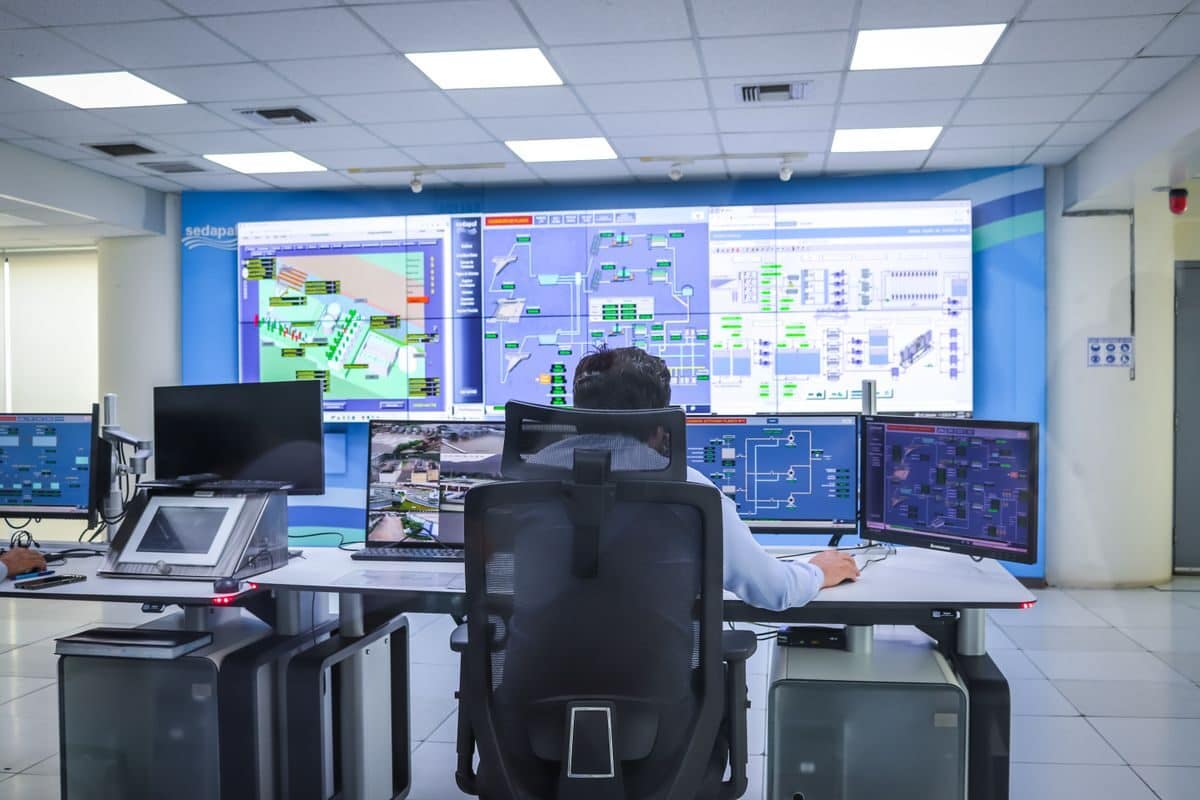
    Sala de controle SCADA/OT — monitoramento em tempo real dos ativos industriais

    Por que não um time interno?

    Especialistas em segurança OT disponíveis imediatamente, sem processo seletivo de 6 meses
    Stack OT/ICS atualizada constantemente — sem lock-in em tecnologias legadas
    Custo previsível sem encargos de certificação IEC 62443 e treinamento contínuo
    Conhecimento cross-utility de +30 projetos em distribuição, transmissão e geração
    Transferência de conhecimento estruturada — seu time cresce com a parceria

    Tech Stack

    As tecnologias que usamos para proteger infraestrutura crítica.

    ICS Security Maturity Check

    Avalie a maturidade da segurança dos seus sistemas de controle industrial em segmentação OT, protocolos, compliance e resposta a incidentes.

    PERGUNTA 1 DE 10
    [░░░░░░░░░░░░░░░░░░░░] 0%
    PERGUNTA 1 DE 10
    Como sua rede OT é segmentada?

    Calculadora de TCO — Segurança OT

    tco-ot-analysis.sh
    # TCO Security OT pronto # Configure os parâmetros e clique # em "$ calculate --tco-ot"  

    Casos de Uso

    case-01: substation-segmentation.sh
    # Contexto: 18 subestações sem DMZ OT/IT # Tráfego Modbus e DNP3 em rede plana $ implement purdue --segmentation --layer-3.5 ✓ DMZ OT/IT implementada nas 18 subestações ✓ Firewall industrial + ACLs por protocolo ✓ RESULTADO: 100% tráfego OT segmentado em 90 dias
    case-02: ics-incident-response.sh
    # Contexto: Ransomware atinge centro de controle # 32 RTUs offline, perda de telemetria crítica $ deploy ir-t --target scada --playbook-collect ✓ Forense RTU: 32 dispositivos analisados ✓ Playbook isolate_substation executado ✓ RESULTADO: Recuperação total em 4h, sem perda de carga
    case-03: nerc-cip-compliance.sh
    # Contexto: 14 controles NERC-CIP não conformes # Utility de transmissão em risco de multa ANEEL $ implement controls --framework nerc-cip --scope 5 ✓ 14 controles de segurança OT implementados ✓ Evidências coletadas automaticamente via SeniorShield ✓ RESULTADO: Conformidade NERC-CIP aprovada em 120 dias
    90 dias
    segmentação 18 subestações
    4h
    recuperação total pós-ransomware
    120 dias
    conformidade NERC-CIP 14 controles
    100%
    tráfego OT segmentado

    Setores Atendidos

    Infraestrutura crítica protegida por especialistas em OT/ICS.

    Energia Elétrica

    Subestações, transmissão, distribuição, centros de controle

    Óleo & Gás

    Refinarias, dutos, plataformas, sistemas de automação

    Saneamento

    ETA, ETE, sistemas SCADA de tratamento e distribuição

    Manufatura

    Chão de fábrica, PLCs, sistemas MES, linha de produção

    Fale com a SeniorFlow

    Pronto para proteger sua infraestrutura crítica? Fale com a equipe de segurança OT.

    WhatsApp

    Vamos conversar sobre sua infraestrutura crítica

    Entre em contato para um diagnóstico gratuito de segurança OT. Nossa equipe de CSIRT industrial responde em menos de 15 minutos para incidentes críticos.

    Resposta em menos de 15min para incidentes críticos
    Atendimento 100% remoto — Brasil e mundo
    Diagnóstico inicial gratuito

    Perguntas Frequentes

    O que é segurança de sistemas SCADA?
    Segurança de sistemas SCADA envolve a proteção de sistemas de controle e aquisição de dados contra ameaças cibernéticas. Inclui segmentação de rede OT (Purdue Model), hardening de PLCs e RTUs, monitoramento de protocolos industriais (Modbus, DNP3, IEC 61850), detecção de anomalias comportamentais e resposta a incidentes específicos para ambientes de automação industrial.
    O que é a norma IEC 62443?
    IEC 62443 é o padrão internacional para segurança cibernética de sistemas de automação e controle industrial (IACS). Define requisitos em 4 níveis: segurança para fabricantes (Parte 4), integradores (Parte 2), operadores (Parte 3) e requisitos de segurança funcional (Parte 1). Abrange segmentação de rede, hardening de dispositivos, gestão de vulnerabilidades, resposta a incidentes e monitoramento contínuo.
    Como o PL 4752/2025 afeta utilities do setor elétrico?
    O PL 4752/2025 (convertido na Lei do Marco Legal de Cibersegurança) estabelece a Política Nacional de Cibersegurança (PNCiber) e a Autoridade Nacional de Cibersegurança (ANC). Utilities de energia são classificadas como operadores de infraestrutura crítica e devem: (1) notificar incidentes ao CTIR Gov em até 72h — art. 12, (2) implementar controles proporcionais ao risco, (3) manter planos de continuidade e gestão de crises, (4) reportar anualmente indicadores de maturidade cibernética. Multas podem chegar a 2% do faturamento.
    Quanto tempo leva para implementar um SOC Industrial?
    Um SOC Industrial básico para ambientes com até 50 ativos OT pode ser implementado em 4-8 semanas. Para redes complexas com múltiplas subestações, centros de controle, integração com SIEM corporativo e conformidade IEC 62443, o prazo médio é de 3 a 6 meses. O tempo depende da maturidade da segmentação de rede, disponibilidade de logs dos equipamentos OT e integração com sistemas legados de automação.
    O que é o Purdue Model na segurança OT?
    O Purdue Model (ANSI/ISA-95) é um modelo de referência arquitetural para redes de automação industrial que divide os sistemas em níveis hierárquicos: Nível 0 (sensores e atuadores), Nível 1 (PLCs e RTUs), Nível 2 (SCADA e HMI), Nível 3 (sistemas de operação — historiadores, MES), Nível 3.5 (DMZ OT/IT — zona desmilitarizada), Nível 4 (rede corporativa — ERP, CRM) e Nível 5 (Internet). A segmentação adequada desses níveis com firewalls industriais, ACLs por protocolo e monitoramento de tráfego entre zonas é a base fundamental da segurança OT.
    Como funciona o ICS Security Maturity Check?
    É um diagnóstico interativo de 10 perguntas sobre segurança de sistemas de controle industrial — segmentação de rede OT (Purdue Model), proteção de protocolos (Modbus, DNP3, IEC 61850), hardening de PLCs e RTUs, monitoramento de tráfego industrial, gestão de acesso a sistemas de controle, adequação à IEC 62443, conformidade com o PL 4752/2025, resposta a incidentes OT, backup e recuperação de sistemas críticos, e inventário de ativos de automação. Ao final, você recebe uma pontuação de 0-100 com nível de maturidade e recomendações priorizadas.
    O que é o guia CI Fortify da CISA para isolamento de infraestrutura crítica?
    O CI Fortify (Advice for isolating vital systems) é um guia conjunto publicado pela CISA (EUA), ASD's ACSC (Austrália) e FBI que define etapas práticas para operadores de infraestrutura crítica isolarem sistemas de tecnologia operacional (OT) durante incidentes cibernéticos significativos. Os 5 passos incluem: (1) identificar sistemas e redes vitais — o conjunto mínimo necessário para entregar um serviço crítico, (2) identificar clientes críticos dependentes, como infraestrutura militar e serviços essenciais, (3) agrupar por níveis de criticalidade e confiança em segmentos e zonas com exposição a ameaças semelhante, (4) documentar informações técnicas críticas — diagramas arquitetônicos, configurações de firewall, roteador e VPN, além de contatos de emergência, (5) construir pontos de separação e isolamento eficazes, com ênfase no isolamento físico como a forma mais eficaz de proteção. O guia também recomenda planos de isolamento graduais, testes regulares incluindo isolamento total, e monitoramento pós-isolamento com sistemas de detecção de intrusão. A SeniorFlow implementa essa metodologia em seus playbooks de resposta a incidentes OT.
    Quais normativas da ANEEL se aplicam à segurança cibernética do setor elétrico?
    A ANEEL (Agência Nacional de Energia Elétrica) edita Resoluções Normativas que estabelecem requisitos de segurança da informação para agentes do setor elétrico brasileiro. Essas resoluções definem obrigações relacionadas à proteção de sistemas de automação, controle e supervisão, gestão de incidentes cibernéticos, continuidade dos serviços e conformidade com padrões técnicos. A SeniorFlow auxilia utilities a interpretar e implementar esses requisitos, mapeando controles de segurança OT às exigências regulatórias da ANEEL com evidências automatizadas via SeniorShield, garantindo conformidade auditável e relatórios prontos para fiscalização.
    Quais os requisitos de segurança cibernética do ONS para o SIN?
    O ONS (Operador Nacional do Sistema Elétrico) define, por meio dos Procedimentos de Rede, submódulos específicos que estabelecem os requisitos mínimos de segurança cibernética para instalações conectadas ao Sistema Interligado Nacional (SIN). Esses submódulos tratam de segmentação de redes OT/IT, controle de acesso a sistemas de controle, monitoramento de segurança, gestão de vulnerabilidades e resposta a incidentes. A SeniorFlow implementa esses requisitos em conformidade com o Purdue Model, IEC 62443 e as diretrizes do ONS, garantindo que agentes do SIN atendam aos critérios de auditoria e mantenham a resiliência cibernética exigida para operação no sistema interligado.
    Quem é obrigado a notificar incidentes ao CTIR Gov?
    Operadores de infraestrutura crítica — incluindo órgãos da administração pública, utilities de energia, saneamento, telecomunicações, transportes e indústrias críticas — devem notificar incidentes cibernéticos ao CTIR Gov (Centro de Tratamento e Resposta a Incidentes Cibernéticos de Governo) dentro do prazo de até 72 horas. A obrigação decorre do art. 12 do PL 4752/2025 (Lei do Marco Legal de Cibersegurança) e da IN GSI/PR 7/2022. A SeniorFlow auxilia órgãos públicos e utilities em todo o fluxo: triagem do incidente, preenchimento do formulário do CTIR Gov, evidências e acompanhamento.
    O prazo de 72h do CTIR Gov vale para ransomware e fraudes eletrônicas?
    Sim. Ransomware, comprometimento de email corporativo (BEC), fraude eletrônica, vazamento de dados e indisponibilidade de serviços são incidentes de segurança da informação e, quando atingem operador de infraestrutura crítica ou órgão público, devem ser notificados ao CTIR Gov em até 72h. Fraudes financeiras como PIX e BEC também devem ser reportadas à Polícia Federal (para persecução penal) e, quando aplicável, ao Banco Central via MED (Mecanismo Especial de Devolução). A contagem do prazo inicia na confirmação do incidente.
    O que é o canal de incidentes da SeniorFlow (Cybercrime Response)?
    É um canal prioritário e gratuito para órgãos públicos e utilities reportarem incidentes de cibercrime — ransomware, BEC, fraude PIX, vazamento de dados ou indisponibilidade. Após o reporte pela seção de incidente do site, a equipe CSIRT industrial da SeniorFlow faz a triagem de urgência, orienta a contenção defensiva imediata, conduz a notificação ao CTIR Gov em até 72h e registra a trilha de evidências para a Polícia Federal. Em casos críticos, a resposta é iniciada em menos de 15 minutos.
    A SeniorFlow realiza operações ofensivas contra criminosos?
    Não. A SeniorFlow atua estritamente em defesa — detecção, contenção, forense, recuperação e notificação. Não realizamos, ofertamos ou promovemos operações ofensivas, mesmo diante de grupos criminosos transnacionais. A atribuição e a persecução são responsabilidade exclusiva da Polícia Federal e do CTIR Gov. Nosso compromisso é proteger a vítima, preservar as evidências e garantir a conformidade regulatória (LGPD, PL 4752/2025, IN GSI/PR 7/2022) em cada atendimento.